
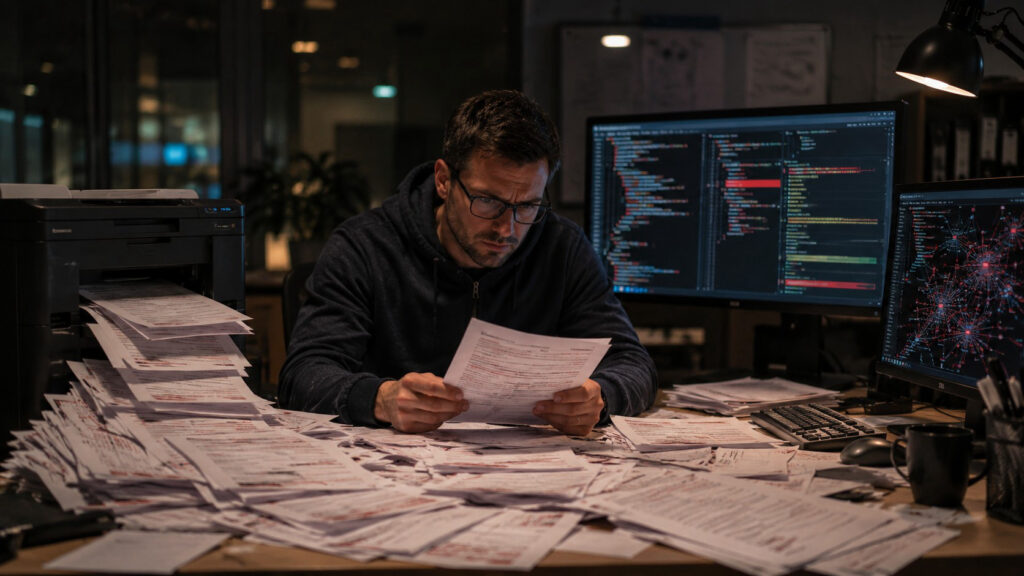
Sztuczna inteligencja radykalnie przyspieszyła wykrywanie podatności w oprogramowaniu, jednak ogromna liczba generowanych raportów sama w sobie staje się problemem – jak pokazuje przykład Apple i innych firm z Doliny Krzemowej.
Sztuczna inteligencja zamienia się w niestrudzony skaner bezpieczeństwa, który przeczesuje kod z prędkością niemożliwą dla człowieka. Apple i inne giganty z Doliny Krzemowej przekonują się, że AI potrafi wychwycić podatności, które wcześniej latami czaiły się w oprogramowaniu. Brzmi jak sen każdego specjalisty od cyberbezpieczeństwa, prawda?
Problem w tym, że ten sen szybko zamienia się w koszmar papierkowej roboty. Kiedy narzędzie generuje raporty szybciej, niż zespoły są w stanie je przeczytać, pojawia się pytanie: czy zamiast uszczelniać dziury, firmy po prostu toną w dokumentacji, ignorując prawdziwe zagrożenia ukryte gdzieś na dnie tej lawiny?
To streszczenie zostało przygotowane przy pomocy narzędzi AI na podstawie źródła. Pełną treść znajdziesz w oryginalnym artykule.
Co o tym myślisz?
Zaloguj się, aby dołączyć do dyskusji.
Zaloguj się do dzis.ai
Komentuj, zachowaj swoją passę, dołącz do dyskusji.
G Kontynuuj z Google