
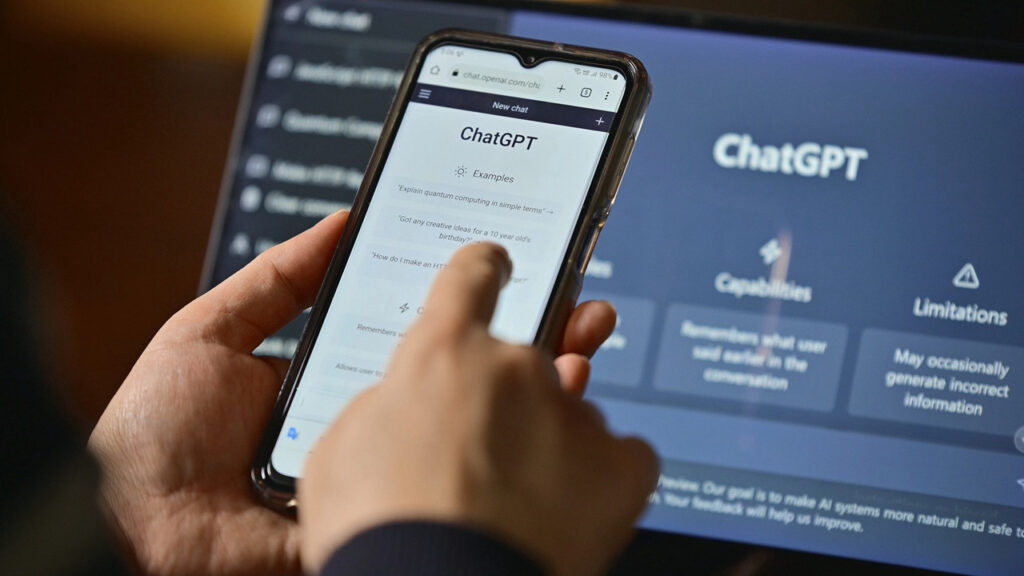
Badacze z firmy Parameter odkryli podatność w ChatGPT, która pozwalała przez złośliwy link uruchomić kod w sesji ofiary i wykraść jej historię konwersacji. OpenAI załatało już lukę, jednak jej potencjalne skutki były poważne.
Wyobraź sobie, że ktoś obcy może przejrzeć całą twoją historię rozmów z ChatGPT, każdy sekret, każde pytanie, każdą biznesową tajemnicę, i to wszystko przez kliknięcie jednego sprytnie podsuniętego linka. Badacze z firmy Parameter odkryli dokładnie taką lukę: złośliwy link wystarczył, by uruchomić kod w sesji ofiary i wysysać dane jak odkurzacz. OpenAI szybko załatało dziurę, co brzmi jak happy end.
Ale tu pojawia się niewygodne pytanie: skoro jedna firma zewnętrzna znalazła tę podatność, to ile podobnych luk czeka jeszcze na odkrycie (albo już zostało odkrytych przez kogoś o mniej szlachetnych intencjach)?
To streszczenie zostało przygotowane przy pomocy narzędzi AI na podstawie źródła. Pełną treść znajdziesz w oryginalnym artykule.
Co o tym myślisz?
Zaloguj się, aby dołączyć do dyskusji.
Zaloguj się do dzis.ai
Komentuj, zachowaj swoją passę, dołącz do dyskusji.
G Kontynuuj z Google