
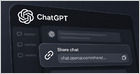
Badacze odkryli krytyczną lukę w ChatGPT, która pozwalała atakującym uruchomić złośliwy kod w zalogowanych sesjach wszystkich użytkowników otwierających spreparowany link do udostępnionej rozmowy. OpenAI wypłaciło nagrodę 5000 dolarów za zgłoszenie błędu.
Wyobraź sobie pułapkę ukrytą w zwykłym linku do czatu: klikasz, bo kolega przesłał ciekawą rozmowę z AI, a w tle ktoś już wykonuje kod w Twojej sesji ChatGPT. Badaczom udało się odkryć dokładnie taką lukę, pozwalającą atakującym na zdalne uruchomienie złośliwego kodu u każdego zalogowanego użytkownika, który otworzył spreparowany link. OpenAI doceniło odkrycie nagrodą 5000 dolarów.
Luka została załatana, nagroda wypłacona, wszyscy odetchnęli z ulgą, ale warto zadać sobie jedno niewygodne pytanie: ile podobnych furtek w narzędziach, którym powierzamy codziennie swoje dane, wciąż czeka na swojego odkrywcę?
To streszczenie zostało przygotowane przy pomocy narzędzi AI na podstawie źródła. Pełną treść znajdziesz w oryginalnym artyk
Co o tym myślisz?
Zaloguj się, aby dołączyć do dyskusji.
Zaloguj się do dzis.ai
Komentuj, zachowaj swoją passę, dołącz do dyskusji.
G Kontynuuj z Google